캡콤 ID 1,177만 건 유출…이메일·고유 식별 정보 대다수, 196개 계정 비밀번호 무단 변경
캡콤이 10월 22일 온라인 회원 계정 'CAPCOM ID'에 무단 접근이 있었고 전 세계 1,177만 4,247건의 고객 정보가 유출됐다고 밝혔어요. 기존 비밀번호 유출은 확인되지 않았고, 신용카드 정보는 대상이 아니에요.
일본 게임사 캡콤이 온라인 회원 계정 'CAPCOM ID'에 제3자의 무단 접근이 있었다고 22일 밝혔어요. 유출 규모는 전 세계 기준 1,177만 4,247건이고, 캡콤은 홈페이지 공지로 사과했어요.
카드뉴스로 먼저 보기
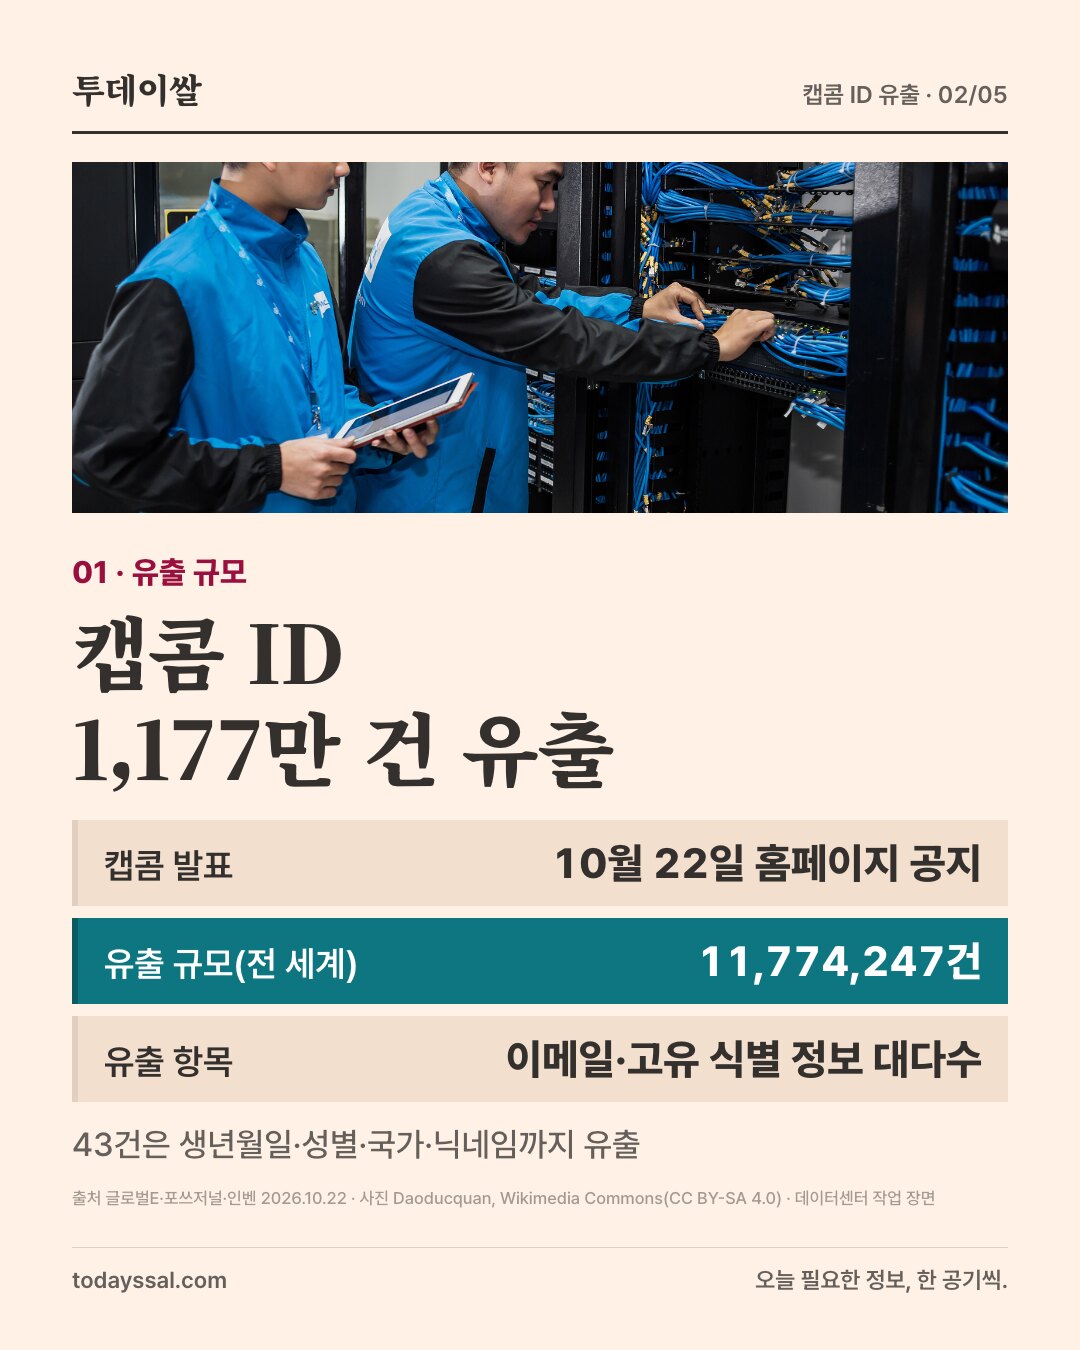
1,177만 건, 이메일과 고유 식별 정보가 대다수예요
유출된 항목은 등록 이메일 주소와 시스템 고유 식별 정보(UID)가 대다수예요. 이 가운데 43건은 생년월일, 성별, 국가·지역, 닉네임까지 함께 빠져나갔어요. CAPCOM ID는 캡콤의 웹 서비스를 이용하거나 일부 온라인 게임을 할 때 필요한 통합 계정이에요.
광고이 포스팅은 쿠팡 파트너스 활동의 일환으로, 이에 따른 일정액의 수수료를 제공받습니다.
광고이 포스팅은 네이버 쇼핑 커넥트 활동의 일환으로, 판매 발생 시 수수료를 제공받습니다.
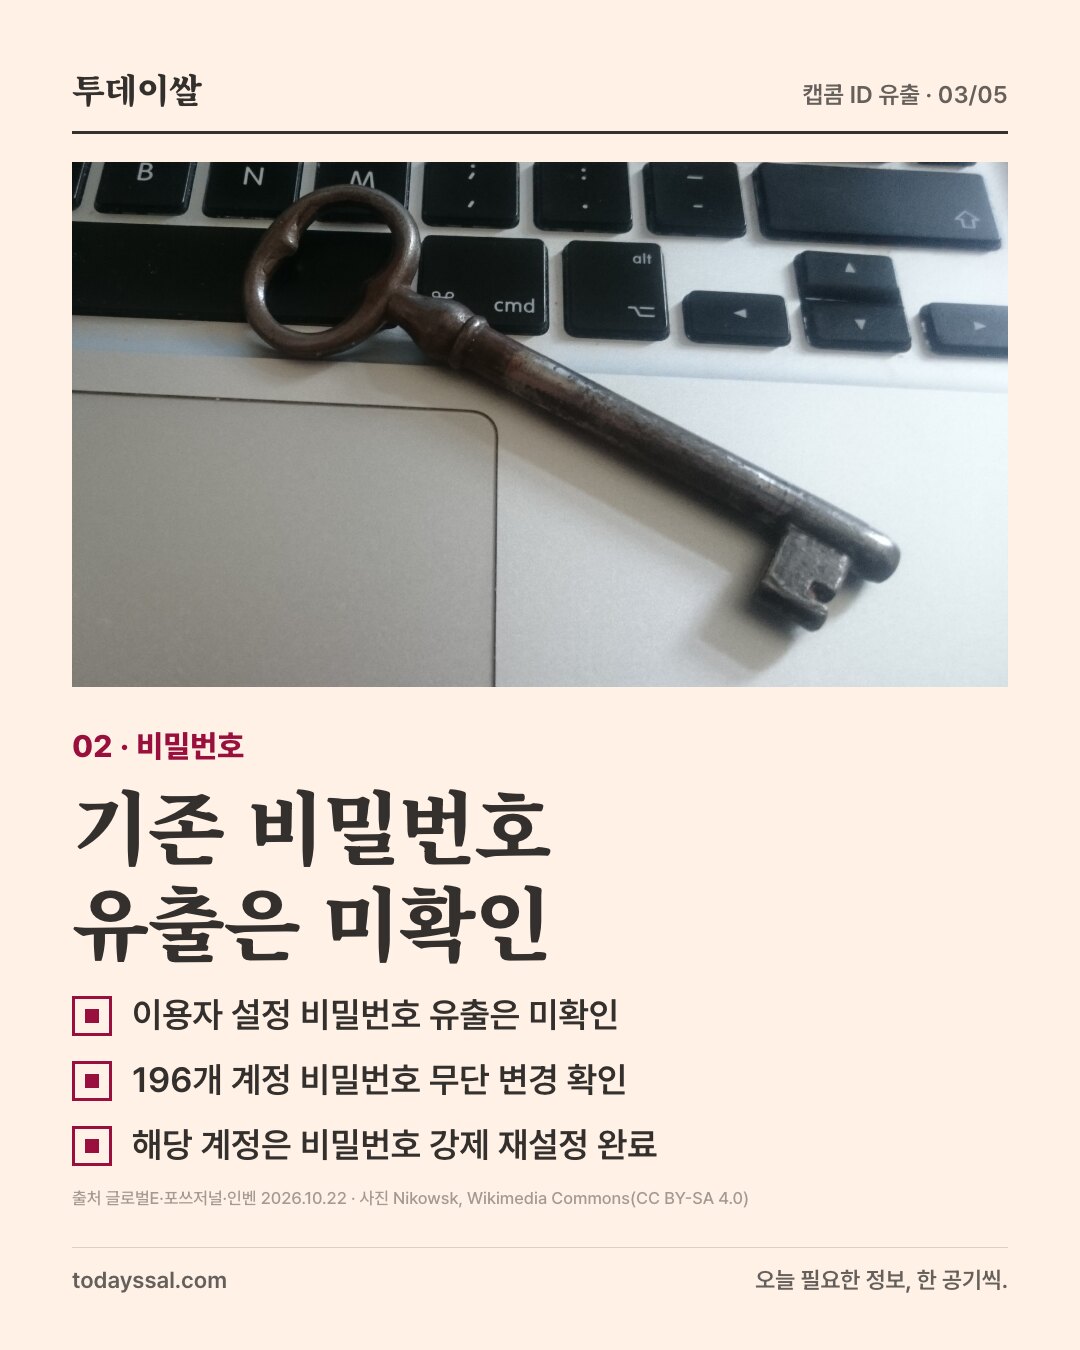
비밀번호는 평문 유출이 확인되지 않았어요
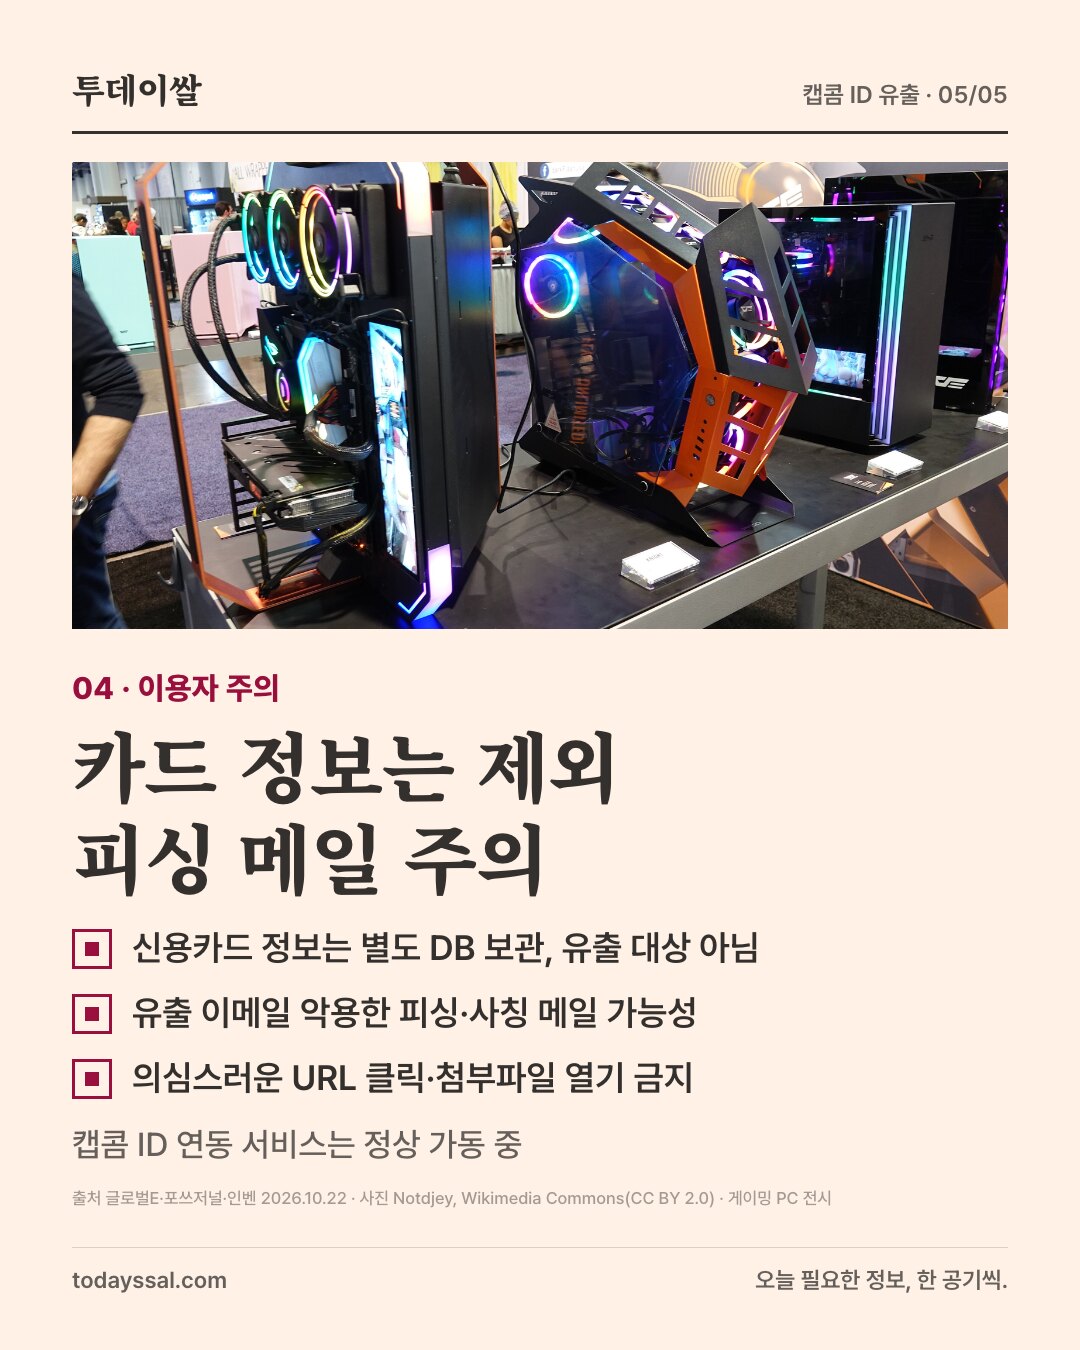
이용자가 설정한 기존 비밀번호의 유출은 확인되지 않았어요. 다만 공격자가 임의로 비밀번호를 바꿔 놓은 계정이 196개 발견됐고, 캡콤은 이 계정들의 비밀번호를 강제로 재설정했어요. 결제와 연결된 신용카드 정보는 보관 데이터베이스가 분리돼 있어 이번 유출 대상에 들어가지 않았어요.
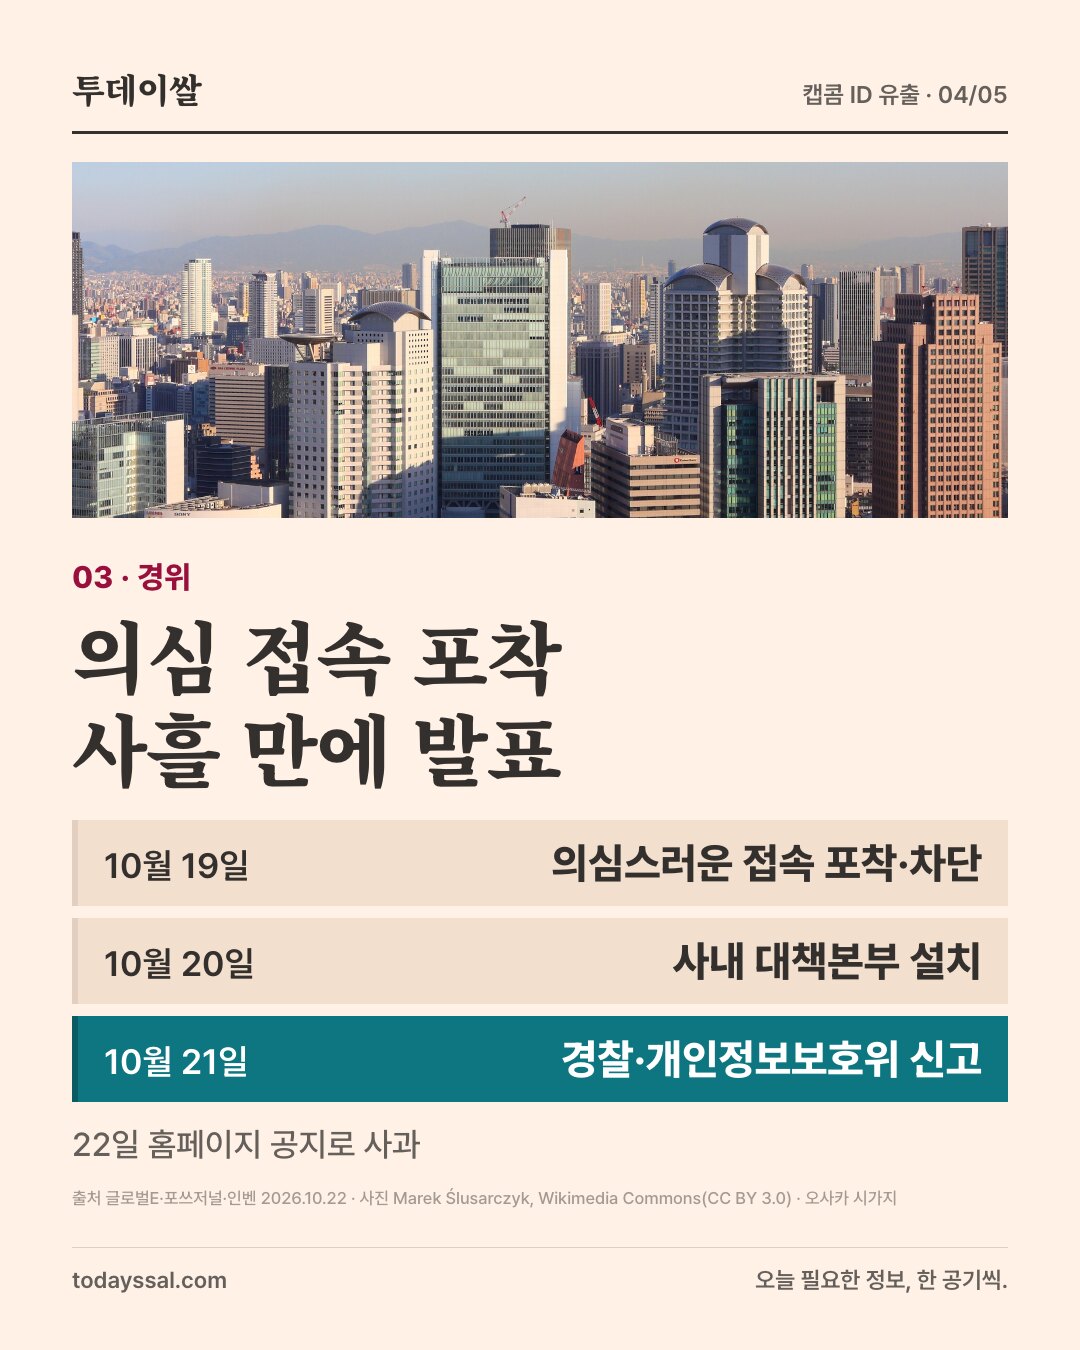
19일 포착, 22일 공지까지
캡콤은 10월 19일 CAPCOM ID를 향한 의심스러운 접속 흔적을 포착해 접근을 차단하고 원인 조사에 들어갔어요. 20일에는 사내 대책본부를 꾸려 피해 확산을 막는 작업을 하면서 고객 정보 유출 사실을 확인하고, 외부 자문기구인 보안감독위원회에 알렸어요. 21일에는 경찰과 개인정보보호위원회에 사고를 신고했고, 22일 홈페이지 공지로 사과하며 조사 결과를 알렸어요. 캡콤은 긴급 기술 조치와 공격 경로 차단을 마쳤고, 게임 접속을 포함한 CAPCOM ID 연동 서비스는 정상 가동 중이라고 밝혔어요.
유출된 이메일을 노린 피싱을 조심해야 해요
캡콤은 유출된 이메일 주소를 노린 피싱 메일과 사칭 스팸 같은 2차 피해 가능성을 경고했어요. 의심스러운 웹주소(URL)를 누르거나 첨부파일을 열지 말라고 안내했고, 추가로 확인되는 사실은 공식 홈페이지 등으로 알리겠다고 밝혔어요.
참고 자료
- 글로벌E, "캡콤 온라인 계정 해킹 공격 노출, 1,177만 건 개인정보 유출" (2026.10.22)
- 포쓰저널, "日 캡콤, 고객정보 1177만건 유출..196개 계정 비밀번호 무단 변경" (2026.10.22)
- 인벤, "캡콤, 해킹으로 CAPCOM ID 이메일 등 1177만 건 유출" (2026.10.22)
- 사진: Tokumeigakarinoaoshima, "CAPCOM CO., LTD. headquarters", Wikimedia Commons (CC BY-SA 4.0)
- 사진: Daoducquan, "Data Center của CMC Telecom (2)", Wikimedia Commons (CC BY-SA 4.0)
- 사진: Nikowsk, "Old key and laptop", Wikimedia Commons (CC BY-SA 4.0)
- 사진: Marek Ślusarczyk, "Osaka, Japan - Umeda district - city view of Osaka, Japan", Wikimedia Commons (CC BY 3.0)
- 사진: Notdjey, "Gaming computers (1)", Wikimedia Commons (CC BY 2.0)